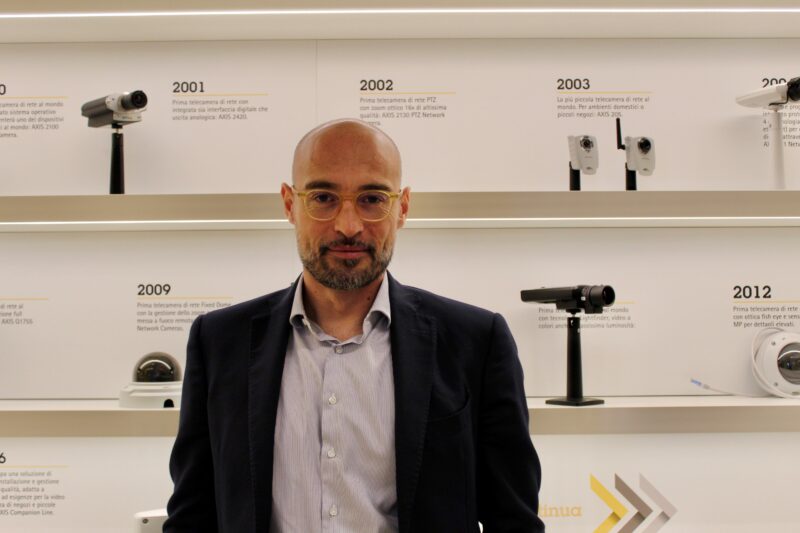
È stato il “semestre nero” della cybersicurezza in Italia. Nei primi sei mesi del 2020, sono stati registrati 850 attacchi informatici. Un’emergenza aggravata e alimentata dalla pandemia: un attacco su sette ha sfruttato in qualche modo il Covid-19. L’ultimo rapporto di Clusit, l’associazione italiana per la sicurezza informatica, conferma una tendenza in atto da tempo. “Il numero e la dimensione degli attacchi informatici sono aumentati e si è ampliata la superficie di azione degli aggressori”, commenta Andrea Monteleone, direttore commerciale per l’Italia di Axis Communications, azienda impegnata da anni nel campo della cybersicurezza.
“I servizi erogati da alcune infrastrutture critiche sono diventati imprescindibili: non possiamo pensare a un mondo senza connettività. Al contempo”, prosegue Monteleone, “il numero di dispositivi connessi è aumentato e, di conseguenza, sono sempre più numerosi i punti d’ingresso che il pirata informatico può sfruttare”. Rientrano in questa categoria i sistemi produttori di dati come i sensori di videosorveglianza, settore in cui Axis è leader da decenni.
Fondata nel 1984, parte del gruppo Canon dal 2015, Axis Communications è leader mondiale nella produzione di videocamere di rete. Conta più di 3.600 dipendenti, è attiva in 50 Paesi e nel 2019 ha realizzato vendite per 1,3 miliardi di euro con le sue soluzioni per videosorveglianza, controllo accessi e audio. È da sempre all’avanguardia nell’adozione di soluzioni rivoluzionarie per il settore. Nel 1996 creò la prima telecamera di rete al mondo, nel 1998 il primo codificatore video, nel 2009 la prima telecamera di rete a risoluzione Hdtv, nel 2010 la prima telecamera di rete termica. In parallelo al numero e alla gravità delle minacce informatiche è cresciuta anche la sensibilità di Axis su questo fronte. L’impegno si traduce, in primo luogo, nello sviluppo di sensori, hardware, software e firmware che tengono conto delle normative approvate negli ultimi anni dall’Unione europea. In particolare la direttiva Nis (Network and information security), che ha definito le misure necessarie a ottenere un alto grado di sicurezza delle reti e dei sistemi informativi.
La Nis obbliga aziende ed enti pubblici e privati ad adottare misure tecnologiche e organizzative per proteggere le infrastrutture e per gestire e prevenire incidenti informatici. Si rivolge a due categorie di enti: gli operatori di servizi essenziali (Ose, i soggetti pubblici e privati che forniscono servizi fondamentali per la società e l’economia, in settori critici quali sanità, energie, trasporti e banche) e i fornitori di servizi digitali (Fsd, coloro che offrono servizi come e-commerce, cloud computing e motori di ricerca). Obiettivi che sono tra i più colpiti dagli hacker. Secondo il rapporto Clusit, dopo gli attacchi ai cosiddetti bersagli multipli – pensati per danneggiare rapidamente e in parallelo il maggior numero possibile di persone e organizzazioni -, i più frequenti sono infatti quelli al settore pubblico, alla sanità e ai servizi online. Nel 2020 si è registrato anche un aumento di attacchi diretti al comparto militare e della difesa