Contenuto tratto dal numero di dicembre 2025 di Forbes Italia. Abbonati!
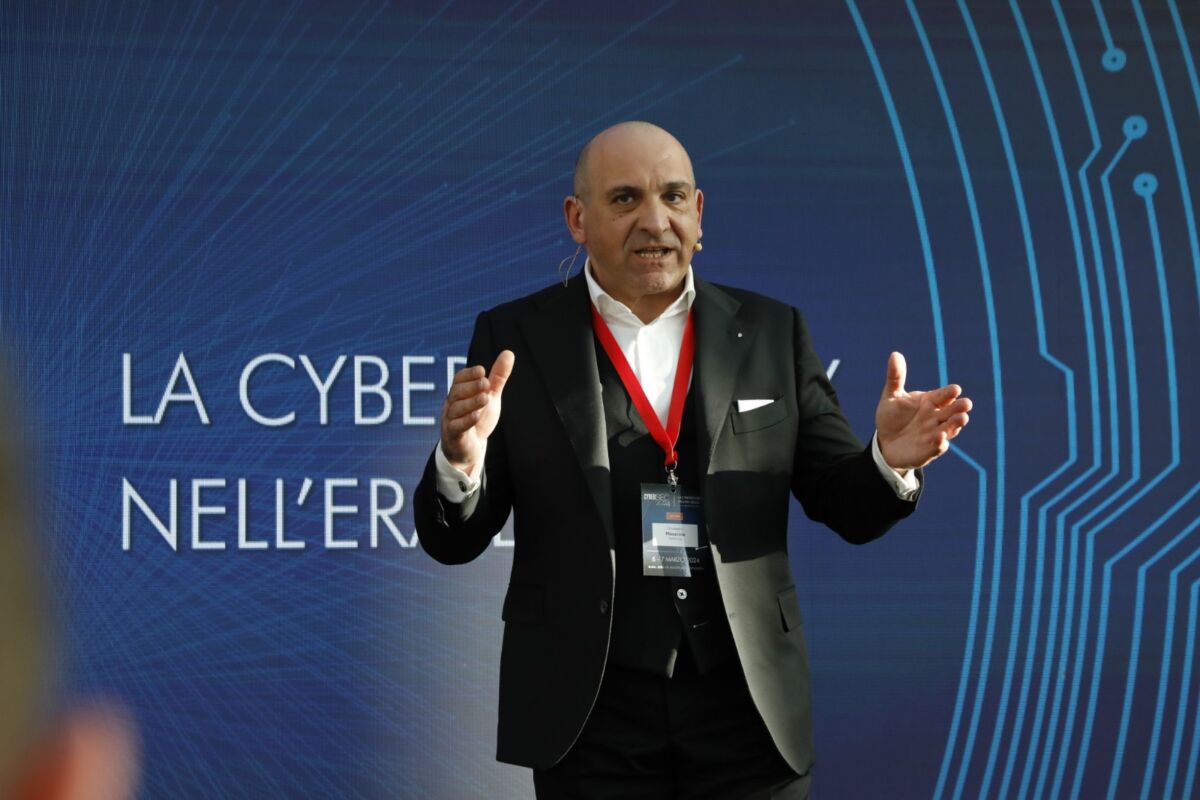
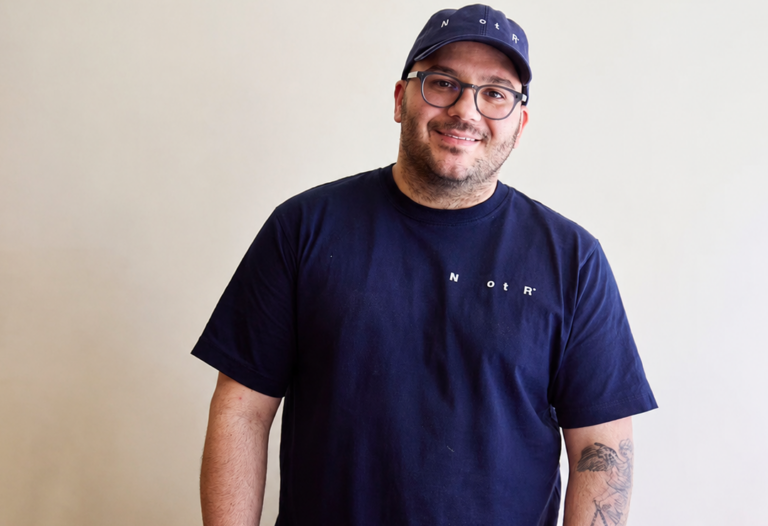
Gli attacchi informatici sono diventati strumenti di pressione geopolitica e le infrastrutture digitali sono oggi cruciali quanto l’energia. Ne parla Giuseppe Mocerino, presidente di Netgroup, azienda specializzata in cybersecurity. “Il digitale è l’interruttore dei servizi essenziali: sanità, logistica, finanza”, dice. “Tocchi lì e fermi un paese. Attori statali e para-statali usano attacchi cibernetici per ottenere informazioni, pressione economica o destabilizzazione. Senza diplomazia digitale, le nazioni restano esposte a shock sistemici”.
La dipendenza dai grandi player globali rende fragili i sistemi europei. “Un blackout su una piattaforma cloud americana ha paralizzato servizi in Europa. Sovranità digitale significa gestire i sistemi critici sul nostro territorio, con regole chiare e responsabilità locali”.
Secondo Mocerino, la sovranità digitale richiede un progetto industriale: coesione, investimenti e visione strategica. “Il Green Industrial Deal punta su IA, gigafactory e valorizzazione del risparmio europeo. L’Europa deve scegliere tra dipendenza tecnologica e autonomia strategica, costruendo ecosistemi industriali solidi e competenze diffuse”.
Gli attacchi cyber
Per l’Enisa (European union agency for cybersecurity), la pubblica amministrazione è il principale bersaglio degli attacchi nella Ue, con i governi centrali coinvolti nel 69% dei casi.
Gli attacchi DDoS (distributed denial of service, interruzione distribuita del servizio) rappresentano il 60%, mentre ransomware e violazioni dati, pur meno frequenti, sono più destabilizzanti. Settori critici colpiti includono servizi per l’impiego, portali ministeriali, scuole e forze dell’ordine. La maggioranza degli attacchi (63%) proviene dai cosiddetti ‘hacktivisti’, mentre cyberspionaggio e criminalità organizzata hanno impatti più limitati, ma potenzialmente gravi.
In Italia, manifatturiero e logistica sono particolarmente vulnerabili, con molte pmi prive di difese adeguate. “Rafforzare la sicurezza significa modernizzare l’It, ridurre la frammentazione e sviluppare una cultura della cybersecurity”, spiega Mocerino. I dati sono una risorsa: “Con Netgroup e U.Di.Con abbiamo lanciato il decalogo Vite Connesse per diffondere buone pratiche digitali tra i cittadini”.
L’IA rappresenta un’opportunità e un rischio: aiuta a individuare anomalie e anticipare minacce, ma può essere sfruttata dagli attaccanti per campagne sofisticate. “La differenza la fanno le persone e i valori che guidano l’innovazione”. Sull’Europa, Mocerino conclude: “Siamo sulla strada giusta, ma bisogna agire rapidamente, con investimenti mirati e governance coerente. La sovranità digitale richiede azioni concrete, ecosistemi industriali solidi e risultati misurabili”.