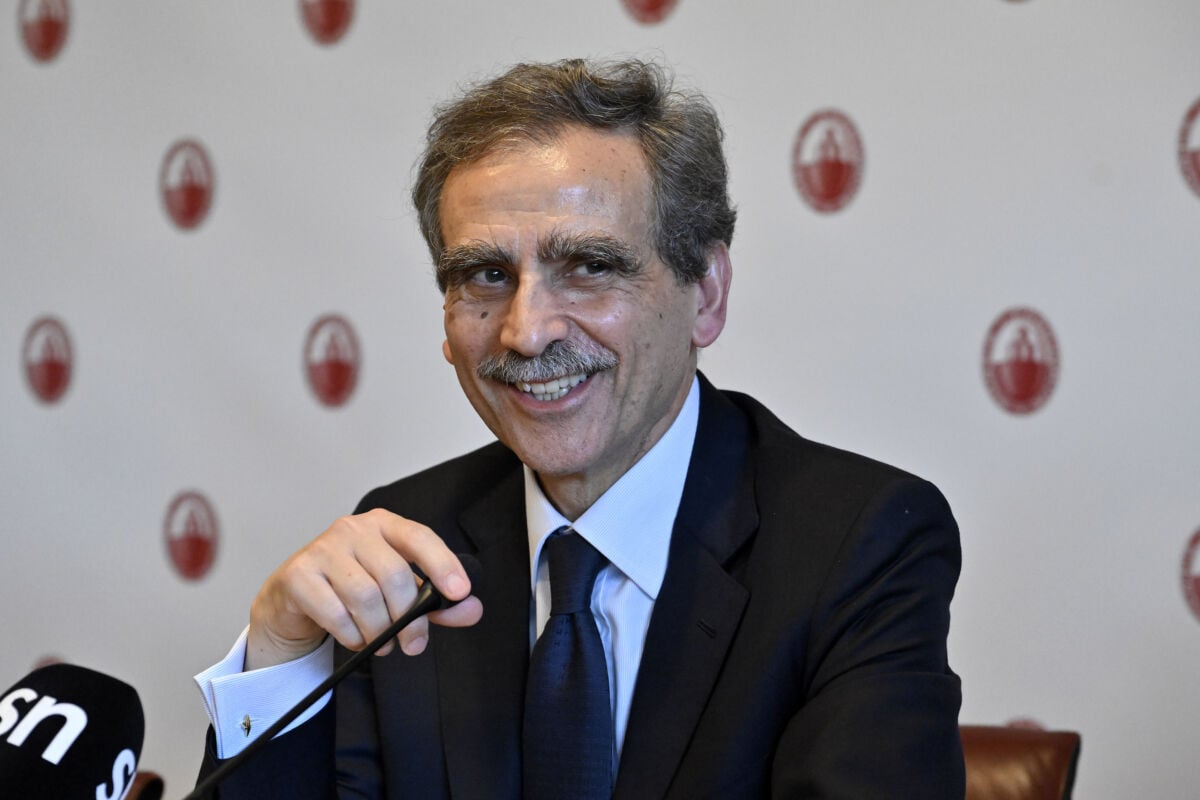
Un messaggio WhatsApp, la firma di un nome che a Piazza San Carlo non si discute e in poche ore 95 milioni di euro sono spariti nel nulla. È quanto accaduto a febbraio 2026 a Paolo Molesini, allora presidente di Fideuram, la controllata di Intesa Sanpaolo leader in Italia nel private banking. Sul telefono era comparso un messaggio che sembrava arrivare da Carlo Messina, amministratore delegato della capogruppo: servivano bonifici urgenti dalla tesoreria di Fideuram, spiegava il messaggio, per non far saltare un’operazione finanziaria all’estero che interessava a Intesa. Solo che Messina non aveva scritto nulla. Era una truffa, costruita con cura attorno alla catena di comando di uno dei maggiori gruppi finanziari europei.
Nel giro di poche ore sono partiti bonifici per circa 95 milioni di euro. Di questi, una parte è stata poi recuperata all’estero, tra iniziative dirette della banca e l’intervento della Procura di Milano, ma il buco è rimasto comunque di 36 milioni, come ha ricostruito Il Corriere della Sera.
A rendere più solida la messinscena è stata una seconda telefonata. Questa volta a chiamare Molesini — o meglio, a sembrare di farlo — era Paolo Nastasi, un legale estraneo alla vicenda e usato come presunto intermediario dell’operazione richiesta dal finto Messina. Nastasi è un avvocato che Molesini conosce, e la voce al telefono gli era sembrata la sua perché i truffatori l’avevano riprodotta con strumenti di intelligenza artificiale.
Fatti principali
- Fideuram, controllata di Intesa Sanpaolo che gestisce circa 450 miliardi di euro di patrimoni e guida il mercato italiano del private banking, è stata truffata. L’episodio risale a febbraio 2026 e ha coinvolto direttamente Paolo Molesini, all’epoca presidente della società.
- I truffatori si sono finti Carlo Messina, amministratore delegato della capogruppo, usando un messaggio WhatsApp costruito per apparire credibile.
- La richiesta era operativa e urgente: spostare fondi dalla tesoreria di Fideuram per un’operazione finanziaria all’estero legata a Intesa.
- L’esborso complessivo è stato di circa 95 milioni di euro, disposti nel giro di poche ore. Banca e magistratura sono riuscite a recuperare parte della somma all’estero, riducendo la perdita finale a 36 milioni.
Il contesto
Il caso Fideuram si inserisce in un contesto in cui l’intelligenza artificiale si è resa protagonista di diverse truffe e hackeraggi. Recentemente un agente di OpenAI, secondo quanto riportato da primo ministro Anthony Albanese, ha violato un database sanitario nazionale del governo australiano a inizio anno. A inizio mese un hacker di lingua cinese ha impiegato agenti di intelligenza artificiale per lanciare cyberattacchi contro fino a 100 organizzazioni, rubando in solio 5 giorni i dati di centinaia di migliaia di carte di credito. L’hacker ha utilizzato i modelli cinesi DeepSeek e Kimi, oltre a una versione precedente di Claude di Anthropic, per automatizzare gli attacchi, che sono costati complessivamente appena 8mila dollari.