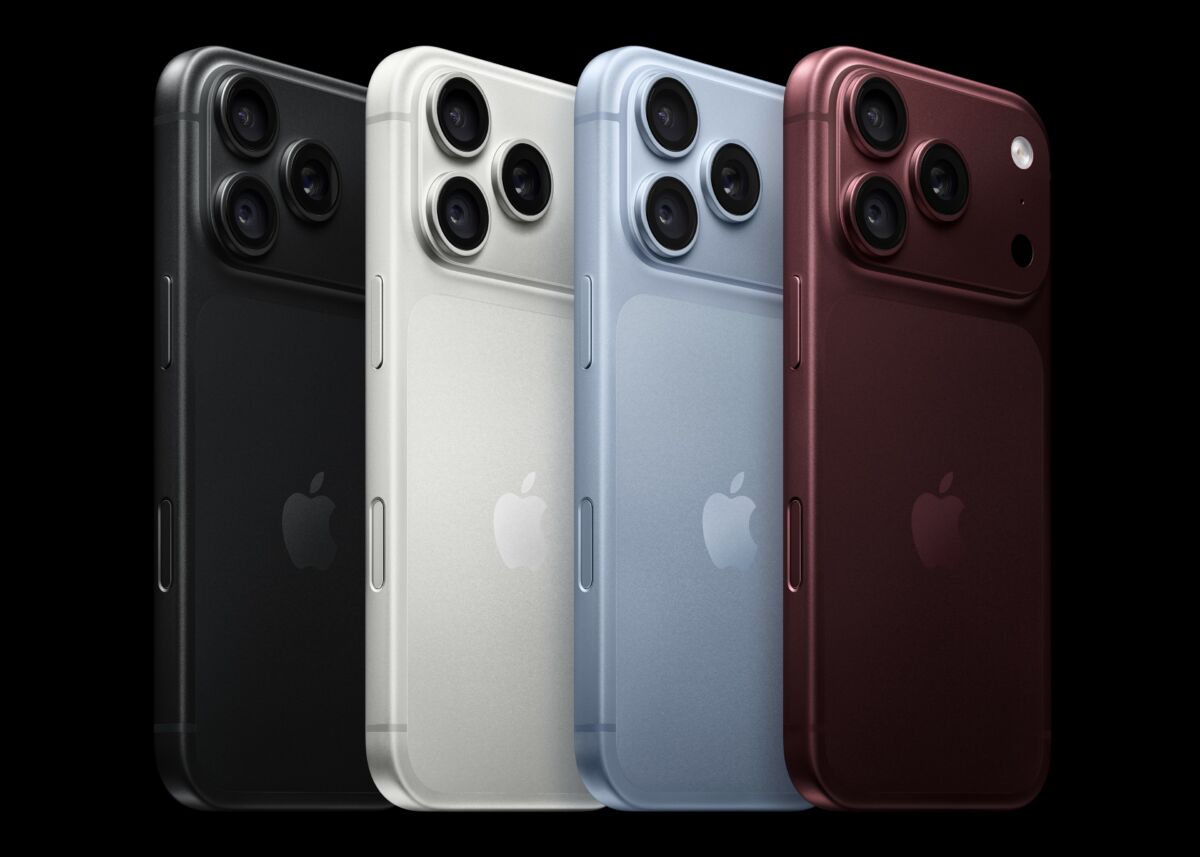
L’azienda del «Think different» investe nella sicurezza dei suoi dispositivi e in quella degli utenti che decidono di affidarsi ai suoi prodotti e servizi. A tal proposito Apple ha messo in palio una ricompensa in denaro non indifferente per chi riuscirà a svelare alcuni bug pericolosi all’interno dei suoi sistemi operativi.
Secondo quanto annunciato direttamente da Ivan Krstić – capo della sicurezza di Apple – durante la conferenza Black Hat di Las Vegas, l’azienda di Cupertino ha incrementato il budget destinato ai ricercatori più esperti in grado di scovare alcune falle di sicurezza e che decideranno di partecipare al programma dedicato, destinandovi fino a 1 milione di dollari.
Già attivo dal 2006, e con una ricompensa iniziale che si aggirava intorno ai 200mila dollari, il “bug bounty program” di Apple apre le porte a tutti i ricercatori – dal prossimo autunno – e ha quintuplicato la retribuzione prevista per gli sviluppatori e hacker, sebbene non sia assolutamente semplice poter ottenere un premio così elevato.
Infatti, la ricompensa è destinata solo a chi riuscirà a penetrare il kernel di iOS – il sistema operativo degli iPhone e iPad – con un attacco “a zero clic” da parte dell’utente e quindi, completamente da remoto: un’attività non alla portata di tutti ma che potrebbe dare una svolta alla vita degli sviluppatori più esperti.